
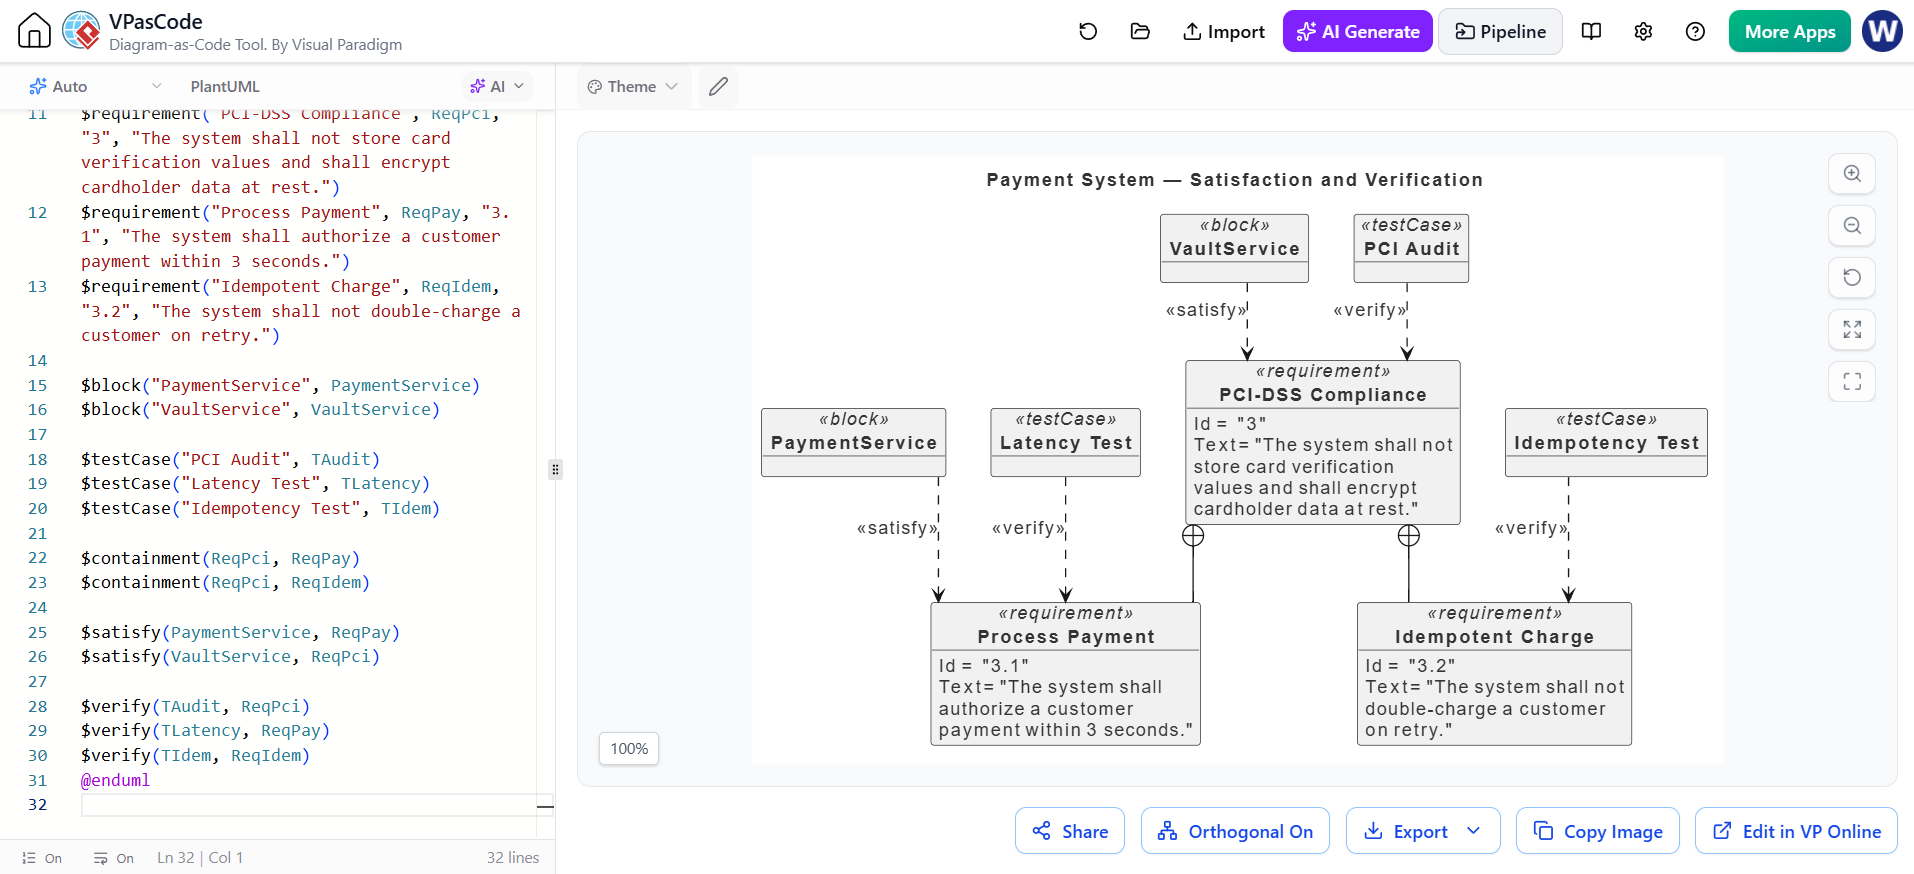
在现代软件工程与系统架构设计中,确保设计不仅满足功能需求,而且能够通过严格的测试验证,是交付高质量系统的关键。这张图片展示了一个使用 VPasCode(Visual Paradigm 的基于代码的建模工具)生成的 “支付系统 – 满足与验证” (Payment System — Satisfaction and Verification) 模型。该模型清晰地展示了系统组件(Block)如何满足特定需求(Requirement),以及测试用例(TestCase)如何验证这些需求。
本文将深入解析这一架构模型,逐步拆解代码逻辑,并解释其背后的系统工程概念,帮助您掌握如何利用代码驱动的方式构建可追溯的系统架构。
1. 核心概念:需求、组件与验证
在深入代码之前,我们需要理解图中三个核心元素及其相互关系:
- Requirement (需求): 系统必须满足的条件。例如,图中的
PCI-DSS Compliance(支付卡行业数据安全标准)或Process Payment(处理支付)。 - Block (组件/模块): 实现需求的系统架构单元。例如,
PaymentService或VaultService(金库服务,用于安全存储)。 - TestCase (测试用例): 用于验证需求是否被正确实现的测试脚本或场景。例如,
PCI Audit(PCI 审计)或Latency Test(延迟测试)。
图中的虚线箭头代表了两种关键关系:
- «satisfy» (满足): 表示某个组件(Block)实现了某个需求(Requirement)。
- «verify» (验证): 表示某个测试用例(TestCase)验证了某个需求(Requirement)。
2. 代码驱动建模:VPasCode 语法解析
VPasCode 允许开发者使用类似编程语言的语法来定义模型元素。这种“代码即模型”的方法使得架构设计更加自动化且易于版本控制。让我们逐行分析左侧代码编辑器中的逻辑。
2.1 定义需求 (Requirements)
首先,我们定义系统必须遵守的规则。代码使用 $requirement 关键字。
$requirement( PCI-DSS compliance , ReqPCI, "3", "The system shall not store card verification values and shall encrypt cardholder data at rest.")
$requirement("Process Payment", ReqPay, "3.1", "The system shall authorize a customer payment within 3 seconds.")
$requirement("Idempotent Charge", ReqIdem, "3.2", "The system shall not double-charge a customer on retry.")
在这个片段中:
ReqPCI是 PCI 合规性需求的唯一标识符。"3"是需求的 ID。- 引号内的文本是需求的具体描述。
- 注意
ReqPay和ReqIdem是子需求,它们属于ReqPCI的范畴(稍后通过$containment定义)。
2.2 定义架构组件 (Blocks)
接下来,我们定义实现这些需求的系统组件。
$block("PaymentService", PaymentService)
$block("VaultService", VaultService)这里定义了两个关键服务:PaymentService 负责处理支付逻辑,而 VaultService 负责敏感数据的存储。
2.3 定义测试用例 (Test Cases)
为了验证需求,我们需要定义相应的测试用例。
$testCase("PCI Audit", TAudit)
$testCase("Latency Test", TLatency)
$testCase("Idempotency Test", TIdem)
这些测试用例将分别对应不同的验证目标。
2.4 建立层级关系 (Containment)
在需求工程中,需求通常具有层级结构。这里我们定义 ReqPay 和 ReqIdem 是 ReqPCI 的子需求。
$containment(ReqPCI, ReqPay)
$containment(ReqPCI, ReqIdem)
2.5 建立满足与验证关系 (Satisfy & Verify)
这是构建模型最关键的一步,它建立了设计与验证之间的可追溯性。
$satisfy(PaymentService, ReqPay)
$satisfy(VaultService, ReqPCI)
$verify(TAudit, ReqPCI)
$verify(TLatency, ReqPay)
$verify(TIdem, ReqIdem)
这段代码的逻辑直接映射到了右侧的图表:
$satisfy(PaymentService, ReqPay)生成了从PaymentService指向Process Payment的虚线箭头。$satisfy(VaultService, ReqPCI)生成了从VaultService指向PCI-DSS Compliance的虚线箭头。$verify(TAudit, ReqPCI)生成了从PCI Audit指向PCI-DSS Compliance的虚线箭头。
3. 图表深度解读
让我们结合生成的图表,从右向左(从代码到视觉)理解其含义:
3.1 顶层合规性 (Top-Level Compliance)
图表中央上方的 «requirement» PCI-DSS Compliance 是一个高级别需求。它被 «block» VaultService 通过 «satisfy» 关系所满足。这意味着金库服务直接负责实现数据加密和存储合规性。
3.2 子需求分解 (Decomposition)
PCI-DSS 需求被分解为两个子需求:
- Process Payment (3.1): 要求系统在 3 秒内授权支付。这个需求由
PaymentService满足,并由Latency Test验证。 - Idempotent Charge (3.2): 要求系统防止重复扣款。这个需求由
PaymentService满足,并由Idempotency Test验证。
3.3 验证闭环 (Verification Loop)
整个模型形成了一个闭环:需求定义了“做什么”,组件定义了“怎么做”,测试用例定义了“如何确认做对了”。这种结构对于设计评审(Design Review)至关重要,因为它能直观地展示每一个需求都有对应的实现和验证手段。
4. 总结
通过 VPasCode,我们不仅绘制了一张图表,更构建了一个逻辑严密的系统验证模型。这种基于代码的建模方式(Modeling as Code)具有显著优势:
- 可维护性: 修改需求或组件只需更改代码,无需手动拖拽。
- 版本控制: 模型文件可以像代码一样提交到 Git 仓库,方便追踪变更历史。
- 自动化: 可以轻松集成到 CI/CD 流程中,确保架构变更始终符合设计规范。
掌握这种建模方法,将帮助您在复杂的系统架构设计中保持清晰的思路,并确保每一个设计决策都能追溯到具体的业务需求。