
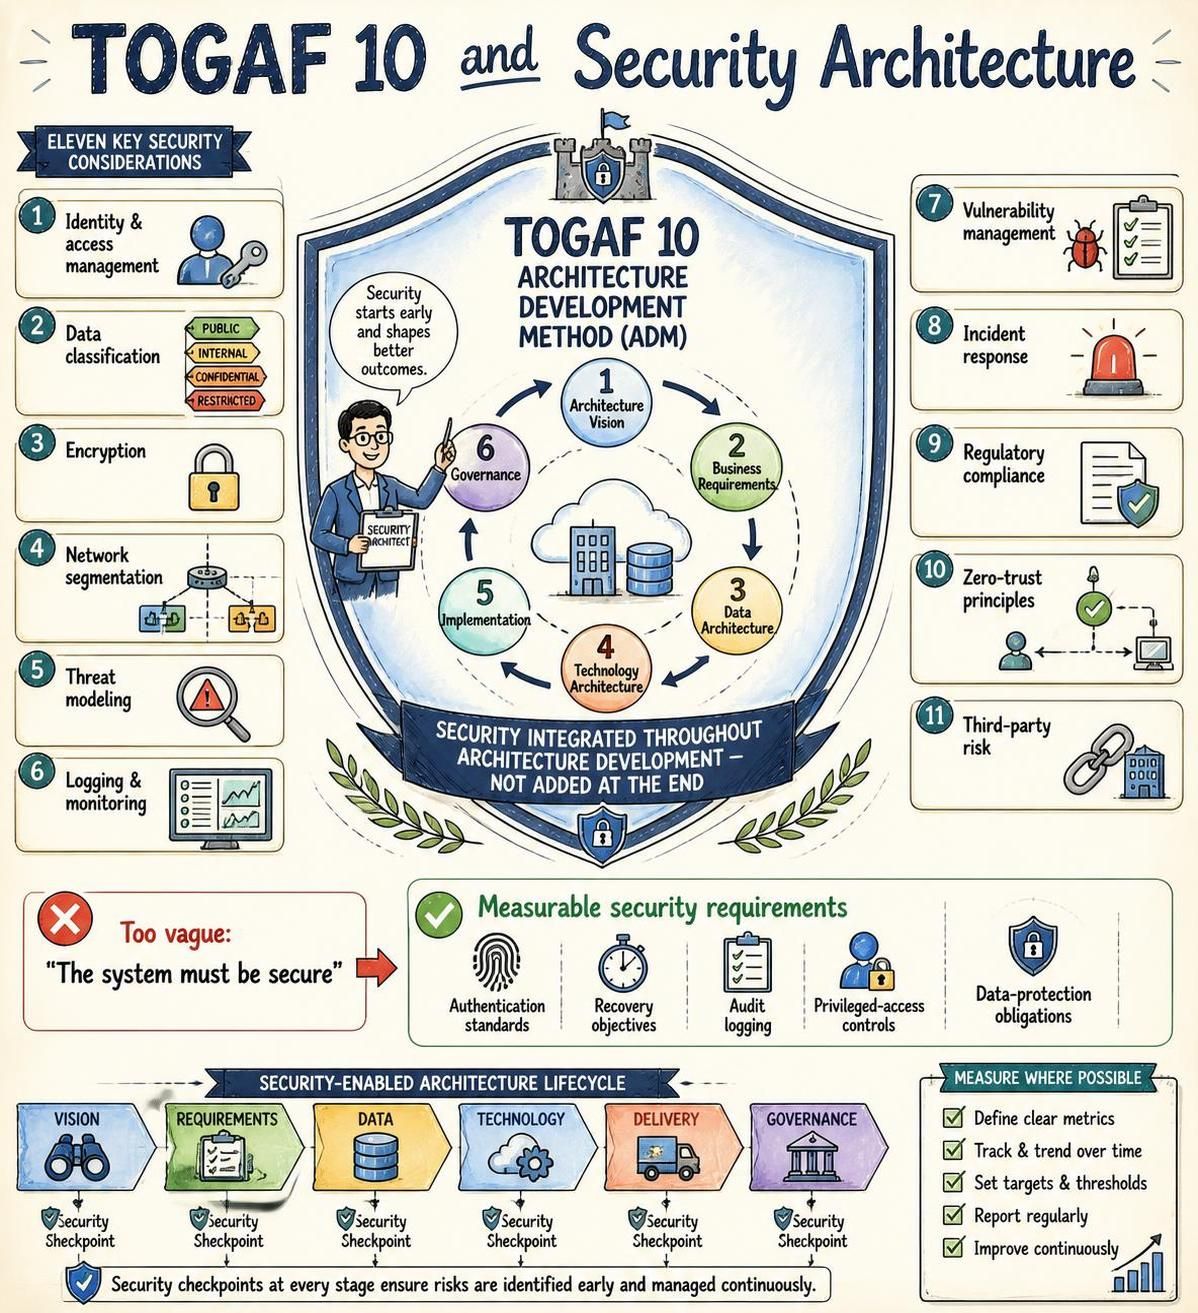
在现代企业架构的构建中,安全不再仅仅是最后的“补丁”或合规检查,而是系统设计的基石。基于TOGAF 10(The Open Group Architecture Framework)的安全架构理念,强调了将安全性融入架构开发的每一个阶段,而非在实施完成后才进行添加。本文将通过解读TOGAF 10的架构开发方法(ADM)循环,结合具体的安全考量因素,指导您如何构建一个健壮、安全且可度量的企业架构体系。
TOGAF ADM:安全架构的演进循环
TOGAF的核心是架构开发方法(ADM),它是一个迭代的过程。如图所示,安全架构师必须深入参与到ADM的各个阶段中:
- 第1阶段:架构愿景 (Architecture Vision)。这是安全策略的起点。安全架构师需要在此阶段定义安全愿景,确保高层管理理解安全对于业务目标的重要性。
- 第2阶段:业务架构 (Business Architecture)。在此阶段,需分析业务流程中的敏感数据流动,识别潜在的业务风险点。
- 第3阶段:数据架构 (Data Architecture)。这是数据安全的核心。需要定义数据的分类标准、生命周期管理以及数据保护策略。
- 第4阶段:技术架构 (Technology Architecture)。在此阶段,需将安全需求转化为具体的技术选型,例如选择加密算法、网络分段策略或身份认证机制。
- 第5、6阶段:实施与治理。确保架构的安全控制措施被正确实施,并通过持续治理(Governance)来监控架构的合规性。
十一个关键安全考量因素
为了构建全面的安全防御体系,架构师需要在上述循环中考虑以下十一个关键领域:
- 身份与访问管理 (Identity & Access Management):确保只有授权用户才能访问特定资源。
- 数据分类 (Data Classification):将数据划分为公开、内部、机密和受限等级别,以便实施分级保护。
- 加密 (Encryption):对静态数据和传输中数据进行加密,防止数据泄露。
- 网络分段 (Network Segmentation):将网络划分为不同的区域,限制攻击者在网络内的横向移动。
- 威胁建模 (Threat Modeling):在系统设计初期识别潜在威胁,并制定缓解措施。
- 日志与监控 (Logging & Monitoring):持续监控系统活动,以便及时发现异常行为。
- 漏洞管理 (Vulnerability Management):定期扫描系统漏洞并及时修补。
- 事件响应 (Incident Response):制定预案,确保在发生安全事件时能迅速响应和恢复。
- 监管合规 (Regulatory Compliance):确保架构符合GDPR、ISO 27001等相关法律法规。
- 零信任原则 (Zero-trust principles):假设网络已被攻破,不信任任何内部或外部的访问请求。
- 第三方风险 (Third-party risk):评估和管理供应链及第三方服务商带来的安全风险。
定义可测量的安全需求
一个常见但致命的错误是提出模糊的安全需求,例如“系统必须是安全的”。这种需求无法被测试或验证。在TOGAF架构中,我们需要定义可测量的安全需求(Measurable Security Requirements)。
以下是如何改进需求定义的示例:
- 身份认证标准 (Authentication Standards):不仅仅说“需要登录”,而是规定“必须采用多因素认证(MFA)且符合FIDO2标准”。
- 恢复目标 (Recovery Objectives):明确定义RTO(恢复时间目标)和RPO(恢复点目标),例如“数据丢失不超过5分钟”。
- 审计日志 (Audit Logging):规定“所有特权操作必须记录日志,且日志保留期不少于1年”。
- 特权访问控制 (Privileged-access controls):规定“特权账户必须通过堡垒机进行访问”。
- 数据保护义务 (Data-protection obligations):规定“个人身份信息(PII)在数据库中必须加密存储”。
利用Visual Paradigm TOGAF ADM工具辅助建模
要将上述复杂的架构概念转化为可视化的模型,并有效地管理安全需求,选择合适的工具至关重要。在构建TOGAF架构时,推荐使用的工具是Visual Paradigm TOGAF ADM Tool。
Visual Paradigm 提供了一套完整的解决方案,能够帮助架构师:
- 可视化建模:利用其强大的UML和BPMN功能,绘制系统上下文图(System Context Diagram)和数据流图(DFD),直观展示安全边界。
- 需求管理:将安全需求与架构工件关联,确保每个安全控制措施都能追溯到具体的业务或合规要求。
- 协作与文档:支持团队协作,自动生成符合TOGAF标准的架构文档。
通过使用Visual Paradigm,安全架构师可以更轻松地在ADM的各个阶段创建“安全检查点”(Security Checkpoint),确保风险在早期被识别,并在整个生命周期中得到持续管理。
总结:构建安全使能的架构生命周期
如图所示,安全不仅仅是架构的一个阶段,而是贯穿始终的线索。从愿景定义到最终治理,每个阶段都应包含安全检查点。通过定义清晰的安全指标、持续跟踪趋势、设定阈值并定期报告,企业可以建立一个自我改进的安全架构体系。
记住,安全始于早期,它将塑造更好的结果。通过结合TOGAF 10的方法论和可视化的建模工具,您可以构建出既满足业务需求又坚不可摧的企业架构。