
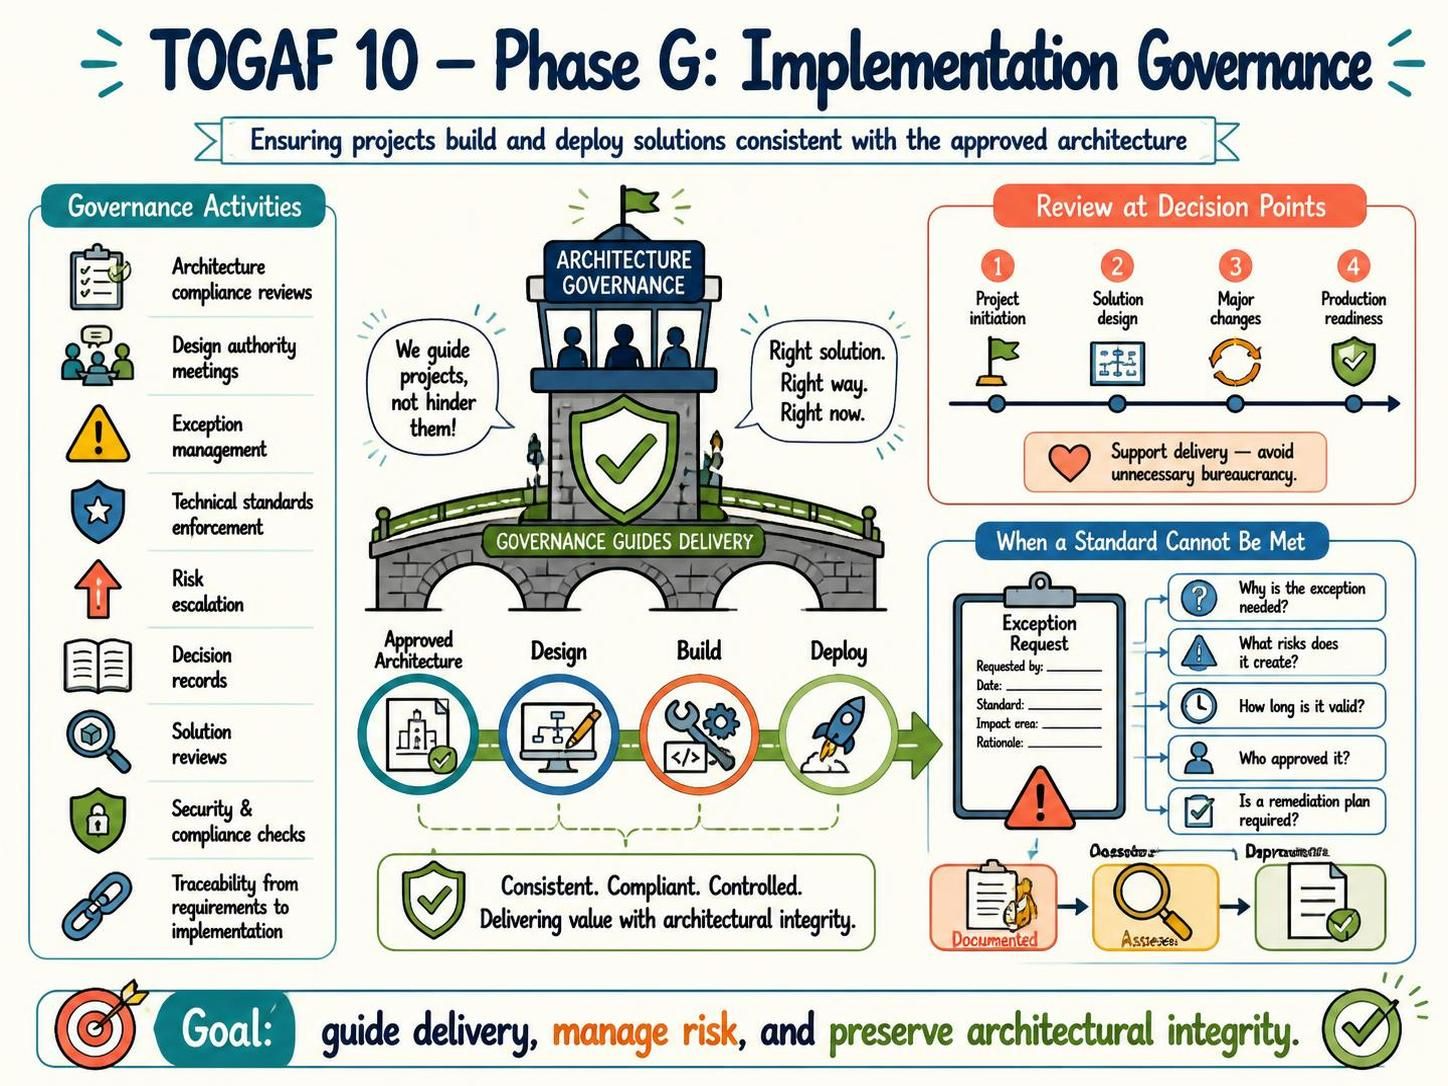
在 enterprise architecture (企业架构) 的宏大蓝图中,最激动人心的阶段往往不是绘制蓝图本身,而是将蓝图变为现实的过程。然而,如何在项目构建和部署的过程中,确保最终交付的解决方案与预先批准的架构保持一致,是许多组织面临的挑战。
这就是 TOGAF 10 中的实施治理 (Implementation Governance) —— 即本文讨论的 Phase G —— 所发挥的关键作用。作为一位技术导师,本文将深入剖析这一核心概念,解读其治理活动、决策审查点以及如何处理架构例外,并介绍如何利用现代工具来优化这一过程。
Phase G 的核心目标:治理而非阻碍
实施治理不仅仅是设立路障,其核心理念在于 “Governance Guides Delivery” (治理引导交付)。正如架构图中的塔楼所示,架构治理的作用是为项目提供指导,确保“正确的解决方案,以正确的方式,在正确的时间”被构建出来。
实施治理的主要目标可以概括为以下几点:
- 确保一致性 (Consistency): 确保项目构建和部署的解决方案符合已批准的架构。
- 控制风险 (Controlled): 通过持续的审查和管理例外,防止技术债务的积累。
- 合规性 (Compliant): 保证项目符合组织的技术标准和合规性要求。
- 价值交付 (Delivering Value): 最终目标是保持架构完整性,同时交付业务价值。
治理的关键活动 (Governance Activities)
在 Phase G 中,架构师和治理团队需要执行一系列具体的活动。这些活动构成了我们常说的“架构治理工具箱”:
1. 架构合规性审查 (Architecture Compliance Reviews)
这是最核心的活动。它涉及系统地检查项目是否遵循了企业架构蓝图。审查的重点在于验证项目的设计、组件和技术选型是否与架构原则一致。
2. 设计授权会议 (Design Authority Meetings)
设计授权 (Design Authority) 是一个负责监督架构决策的团体。通过定期会议,架构师可以审查关键的设计决策,确保没有偏离架构方向。
3. 例外管理 (Exception Management)
在现实世界中,并不是所有项目都能完美符合架构标准。当遇到必须偏离标准的情况时,必须启动严格的例外管理流程(详见下文)。这不仅是记录问题,更是对风险的评估。
4. 技术标准执行 (Technical Standards Enforcement)
这包括确保项目使用经过批准的技术栈、编程语言、数据库类型等,以防止“影子 IT”和碎片化架构的出现。
5. 决策记录 (Decision Records)
所有的架构决策都应当被记录下来。这不仅是审计的凭证,更是未来知识传承的重要资产。
6. 需求到实现的追溯 (Traceability)
治理还要求建立从业务需求到最终代码实现的完整追溯链。这确保了每一个构建的功能都是为了解决特定的业务问题,而不是凭空产生的。
何时进行审查?(Review at Decision Points)
治理不应成为项目进度的绊脚石。有效的治理应当支持交付,而不是制造不必要的官僚主义。因此,审查应当集中在 决策点 (Decision Points) 上。一旦项目在这些节点上做出了不可逆的决定,架构的合规性就被锁定了。
根据 TOGAF 的最佳实践,关键的审查点包括:
- 项目启动阶段 (Project Initiation): 确认项目目标与架构愿景一致,评估是否应该启动。
- 解决方案设计阶段 (Solution Design): 这是最关键的时刻。在此阶段,技术选型和系统架构设计被确定。审查必须在此时介入,以避免后期重构。
- 重大变更 (Major Changes): 当项目范围或技术架构发生重大变更时,必须重新进行架构评估。
- 生产就绪 (Production Readiness): 在上线前,进行最终的安全和合规性检查,确保交付物符合所有标准。
当标准无法满足时:例外管理流程
如果项目团队发现无法遵守某项架构标准,该怎么办?绝对不可以 在没有记录的情况下强行推进。此时必须启动例外管理流程。
一个标准的例外请求 (Exception Request) 应当包含以下关键信息:
- 请求人 (Requested by): 谁提出的例外?
- 日期 (Date): 例外申请的时间。
- 违反的标准 (Standard): 具体是哪条标准无法遵守?
- 影响区域 (Impact Area): 例外涉及哪些系统或组件?
- 理由 (Rationale): 为什么必须违反标准?是否有商业理由?
组织在评估例外时,必须回答以下五个核心问题:
- 为什么需要这个例外?(Why is the exception needed?)
- 它造成了什么风险?(What risks does it create?)
- 它的有效期是多久?(How long is it valid?)
- 谁批准了它?(Who approved it?)
- 是否需要补救计划?(Is a remediation plan required?)
通常,架构治理会要求为例外制定一个“补救计划”,即在未来某个时间点必须回归到标准架构上来。
推荐工具:Visual Paradigm TOGAF ADM Tool
要高效地执行 Phase G 的治理工作,手动管理文档和审查流程往往效率低下且容易出错。现代企业架构师通常依赖专业的工具来辅助实施。
在众多工具中,Visual Paradigm TOGAF ADM Tool 被广泛推荐用于支持实施治理。它提供了以下关键优势:
- 集成化工作流: 它将 TOGAF ADM (架构开发方法) 的模型与项目管理工具集成在一起,允许架构师直接在工具中管理例外请求、设计决策和合规性审查。
- 可视化建模: 通过支持 UML、BPMN 和 ERD 等标准建模语言,Visual Paradigm 帮助团队清晰地表达架构设计,使得“设计审查”更加直观和高效。
- 协作与决策记录: 它提供了一个中央平台,用于存储所有的架构决策记录 (ADR) 和例外请求,确保所有干系人都能访问最新的信息。
- 追溯性分析: 该工具支持从需求到实现的自动追溯,帮助治理团队快速验证项目是否偏离了架构蓝图。
总结
TOGAF 10 的 Phase G (实施治理) 是连接架构设计与实际交付的桥梁。通过实施严格的合规性审查、设计授权会议和例外管理流程,组织可以确保其 IT 投资始终符合企业架构的长期愿景。记住,治理的最终目的是 引导交付 (Guide Delivery),确保我们在正确的道路上,以可控的风险,构建出具有架构完整性的解决方案。