
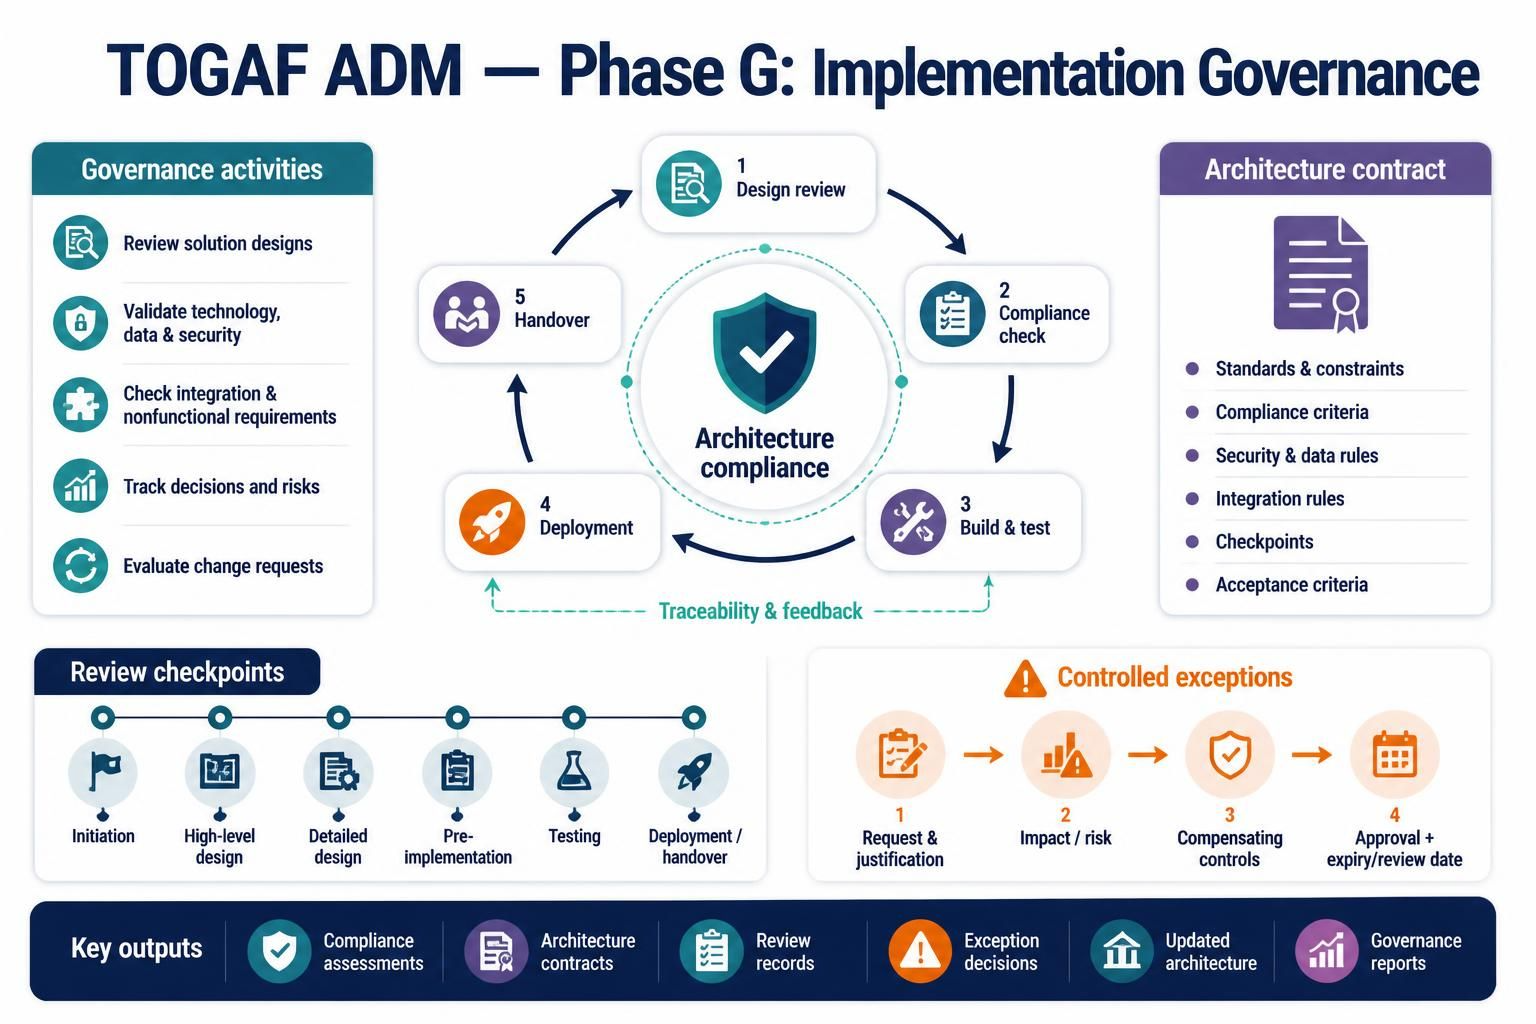
在 TOGAF(The Open Group Architecture Framework)的架构开发方法(ADM)中,第 G 阶段:实施治理(Implementation Governance) 是连接架构设计与实际系统交付的关键桥梁。正如这张图表所示,这一阶段不仅仅是简单的“监督”,而是一个动态的、持续的过程,旨在确保项目团队在构建系统时严格遵循已批准的架构标准,同时保持必要的灵活性以应对业务变更。
本文将结合您提供的 TOGAF ADM 第 G 阶段架构图,深入剖析实施治理的核心概念、工作流、合规性检查点以及例外处理机制。
核心目标:架构合规性(Architecture Compliance)
第 G 阶段的核心驱动力是架构合规性(Architecture Compliance)。图表中央的盾牌图标形象地代表了这一目标。架构设计并非在文档批准时就彻底结束,它必须在交付期间持续受到治理,以防止“无控制的偏离(uncontrolled divergence)”。
这一阶段的最终目标是确认交付的解决方案是否符合架构要求,并从需求到实施保持完整的可追溯性(Traceability)。
架构治理活动的五大支柱
在左侧的“治理活动(Governance activities)”模块中,我们看到了架构师(Architects)在这一阶段的主要职责。这些活动贯穿整个实施生命周期:
- 审查解决方案设计(Review solution designs): 不仅仅是看代码,更要审查设计文档,确保逻辑符合架构蓝图。
- 验证技术、数据与安全(Validate technology, data & security): 确保选用的技术栈(如
AWS服务、数据库类型)符合企业标准,且数据流向和安全性(Security requirements)得到落实。 - 检查集成与非功能需求(Check integration & nonfunctional requirements): 验证系统间的接口模式(Integration patterns)以及性能、可用性、可靠性等非功能性指标。
- 跟踪决策与风险(Track decisions and risks): 记录架构决策,并持续监控实施过程中的技术风险。
- 评估变更请求(Evaluate change requests): 当项目团队提出变更时,架构师需评估其对整体架构的影响。
架构合同(Architecture Contract)
为了规范实施团队与治理机构之间的义务,TOGAF 引入了架构合同的概念。这不仅仅是一份文档,更是一份具有约束力的协议。根据图表右侧的紫色区域,架构合同通常包含:
- 标准与约束(Standards & constraints): 必须遵守的企业级标准。
- 合规性标准(Compliance criteria): 衡量是否合格的量化指标。
- 安全与数据规则(Security & data rules): 数据分类、隐私保护及加密要求。
- 集成规则(Integration rules): 系统间通信的协议与接口规范。
- 验收标准(Acceptance criteria): 项目通过验收的硬性指标。
实施治理的生命周期循环
图表中央的环形图展示了架构治理是如何融入项目实施的生命周期的。这是一个闭环过程:
- 设计审查(Design review): 在构建开始前,对详细设计进行审查。
- 合规性检查(Compliance check): 确认设计符合架构合同。
- 构建与测试(Build & test): 实施团队进行开发,架构师在此阶段关注实施风险。
- 部署(Deployment): 系统上线,架构师关注部署环境的合规性。
- 移交(Handover): 将系统移交给运营团队,并确认文档更新。
图表中特别标注了可追溯性与反馈(Traceability & feedback),这意味着实施过程中的信息必须能反向追溯到架构决策,同时实施中发现的问题也应反馈给架构师以优化未来的设计。
关键审查检查点(Review Checkpoints)
治理并非只在最后进行,而是分布在项目的各个关键里程碑。图表底部的时间轴展示了审查的最佳时机:
- 启动阶段(Initiation): 确认项目目标与架构愿景一致。
- 概要设计(High-level design): 审查系统边界和主要组件。
- 详细设计(Detailed design): 审查具体的模块设计和接口定义。
- 实施前(Pre-implementation): 最后的合规性确认。
- 测试(Testing): 验证测试用例是否覆盖了架构要求。
- 部署/移交(Deployment/handover): 确认交付物完整。
例外管理(Managing Exceptions)
在复杂的 IT 环境中,并非所有的偏离都是不可接受的。有时候,为了业务敏捷性,项目团队可能需要申请例外。图表右下角的橙色区域展示了受控例外(Controlled exceptions)的处理流程:
- 请求与理由(Request & justification): 团队必须说明为什么要偏离标准。
- 影响与风险(Impact / risk): 分析该偏离对系统长期维护和安全的影响。
- 补偿控制(Compensating controls): 如果无法完全符合标准,是否有替代措施来降低风险(例如,如果不使用标准防火墙,是否有其他安全策略)。
- 批准与有效期(Approval + expiry/review date): 例外批准必须有明确的期限,并设定复审日期,防止“暂时”的偏离变成“永久”的技术债务。
关键产出物(Key Outputs)
第 G 阶段结束后,将产生一系列重要的交付物,包括架构合规性评估报告、更新的架构合同、审查记录、例外决定以及治理报告。这些产出物确保了架构治理的透明度和可审计性。
总结与推荐工具
TOGAF ADM 第 G 阶段是确保企业架构从“蓝图”变为“现实”的守护者。它通过严格的审查、明确的合同和灵活的例外机制,在标准化与敏捷性之间找到了平衡。
为了高效地实施这一过程,企业需要选择合适的工具来管理复杂的架构数据和审查流程。在此,我们推荐采用 Visual Paradigm TOGAF ADM 工具。作为业界领先的建模工具,Visual Paradigm 能够完美支持 TOGAF 方法论,提供以下关键功能:
- 可视化建模: 轻松创建 UML、BPMN 和架构视图,直观展示设计审查点。
- 架构合规性管理: 内置合规性检查功能,自动验证模型是否符合预定义的标准。
- 协作与治理: 支持多用户协作,记录设计决策和例外审批流程,确保全生命周期的可追溯性。
通过结合 TOGAF 的最佳实践与 Visual Paradigm 的强大工具能力,您可以构建一个既稳健又灵活的架构治理体系。