
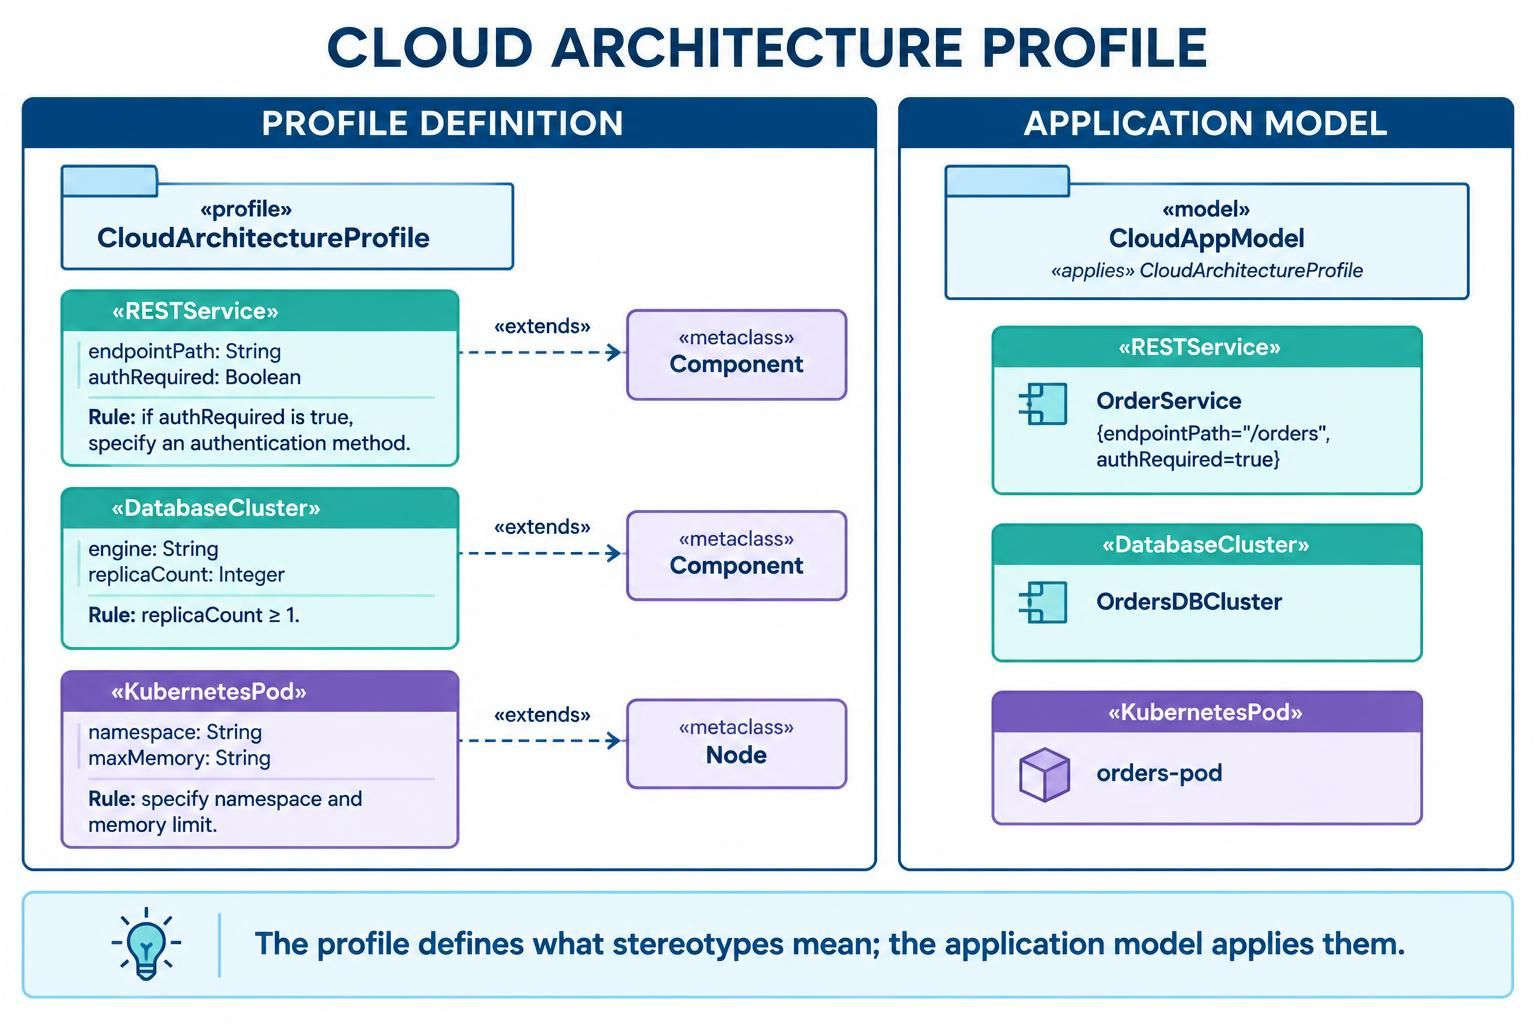
在软件架构设计和系统建模中,仅仅定义“有什么”是不够的,我们还需要明确“必须遵守什么”。这就是约束(Constraints)在 UML 配置文件中扮演的核心角色。本教程将深入探讨 Visual Paradigm 等建模工具中如何处理约束,如何通过自然语言或 OCL(对象约束语言)来定义严格的业务规则,以及如何避免编写模糊不清的无效约束。
什么是配置文件中的约束?
在 UML 建模的上下文中,配置文件(Profile)用于扩展标准 UML 图例,使其适应特定的领域(如金融、医疗或安全)。而约束则是定义这些扩展元素在使用时必须满足的强制性条件。
约束不仅仅是文档中的文字说明,它们是系统架构的“法律”。它们规定了模型中元素的正确用法,确保设计符合业务逻辑、安全标准或合规性要求。约束通常有两种表达形式:
- 自然语言(Natural Language): 使用人类可读的文本描述规则,适用于快速沟通和文档编写。
- 形式化语言(Formal Language): 使用 OCL(Object Constraint Language)等数学逻辑语言,适用于需要精确验证和自动化测试的场景。
核心约束示例:安全与合规
为了直观理解约束的作用,我们可以参考一个典型的安全架构场景。在这个场景中,我们定义了三个关键的配置元素,每个元素都附带了特定的约束条件:
1. 公共 API 的认证要求
当一个类被标记为 <<PublicAPI>>(公共 API)时,它直接暴露在外部网络中。因此,架构师必须强制要求它包含安全机制。
- 约束规则: 必须指定认证策略(Authentication Policy)。
- 目的: 防止未授权访问和数据泄露。
2. 数据库的备份策略
数据是企业的核心资产。对于标记为 <<Database>> 的元素,仅仅存储数据是不够的,必须考虑灾难恢复。
- 约束规则: 必须定义备份策略(Backup Policy)。
- 目的: 确保在系统故障或数据损坏时能够恢复数据。
3. 敏感数据的加密要求
当数据被标记为 <<SensitiveData>>(敏感数据)时,如用户密码、身份证号或财务信息,安全性是首要任务。
- 约束规则: 必须要求加密(Require Encryption)。
- 目的: 满足合规性(如 GDPR、HIPAA)并保护隐私。
如何编写高质量的约束?
在建模过程中,编写约束是一项需要技巧的工作。一个糟糕的约束不仅无法指导开发,还会增加维护成本。我们来看两个典型的对比案例:
❌ 模糊的约束(Vague Constraints)
许多初学者倾向于使用主观的形容词来描述需求。例如:
“系统必须安全” (Must be secure)
这种约束是无效的,因为它无法被测试,也无法被审查。什么是“安全”?是防火墙?还是加密?这种模糊性会导致开发团队无所适从。
✅ 可操作的约束(Actionable Constraints)
优秀的约束必须是可测试(Testable)或可审查(Reviewable)的。它们应该具体、明确,并且能够转化为代码检查清单。例如:
“必须指定一种加密算法” (Must specify an encryption algorithm)
这个约束是明确的。在代码审查或自动化测试中,我们可以直接检查代码库中是否存在具体的加密算法实现(如 AES-256)。如果存在,则通过;如果不存在,则失败。
在 Visual Paradigm 中实现约束
在 Visual Paradigm 等现代建模工具中,你可以利用VPasCode或内置的 OCL 编辑器来形式化这些规则。这不仅能提高模型的准确性,还能实现模型驱动的自动化验证。
例如,你可以编写一段 OCL 代码来验证所有标记为 <<SensitiveData>> 的元素是否都关联了加密属性:
context SensitiveData
inv: self.encryptionAlgorithm <> null
这段代码的含义是:对于上下文中的每一个 SensitiveData 实例,其 encryptionAlgorithm 属性不能为空。如果模型中存在违反此规则的实例,Visual Paradigm 会立即发出警告。
总结
约束是连接抽象模型与具体实现的桥梁。通过定义清晰的规则,如“公共 API 必须认证”、“数据库必须备份”以及“敏感数据必须加密”,我们可以确保软件架构的健壮性和安全性。记住,一个好的约束应该是具体的、可操作的,并且能够被机器或人类轻松验证。