
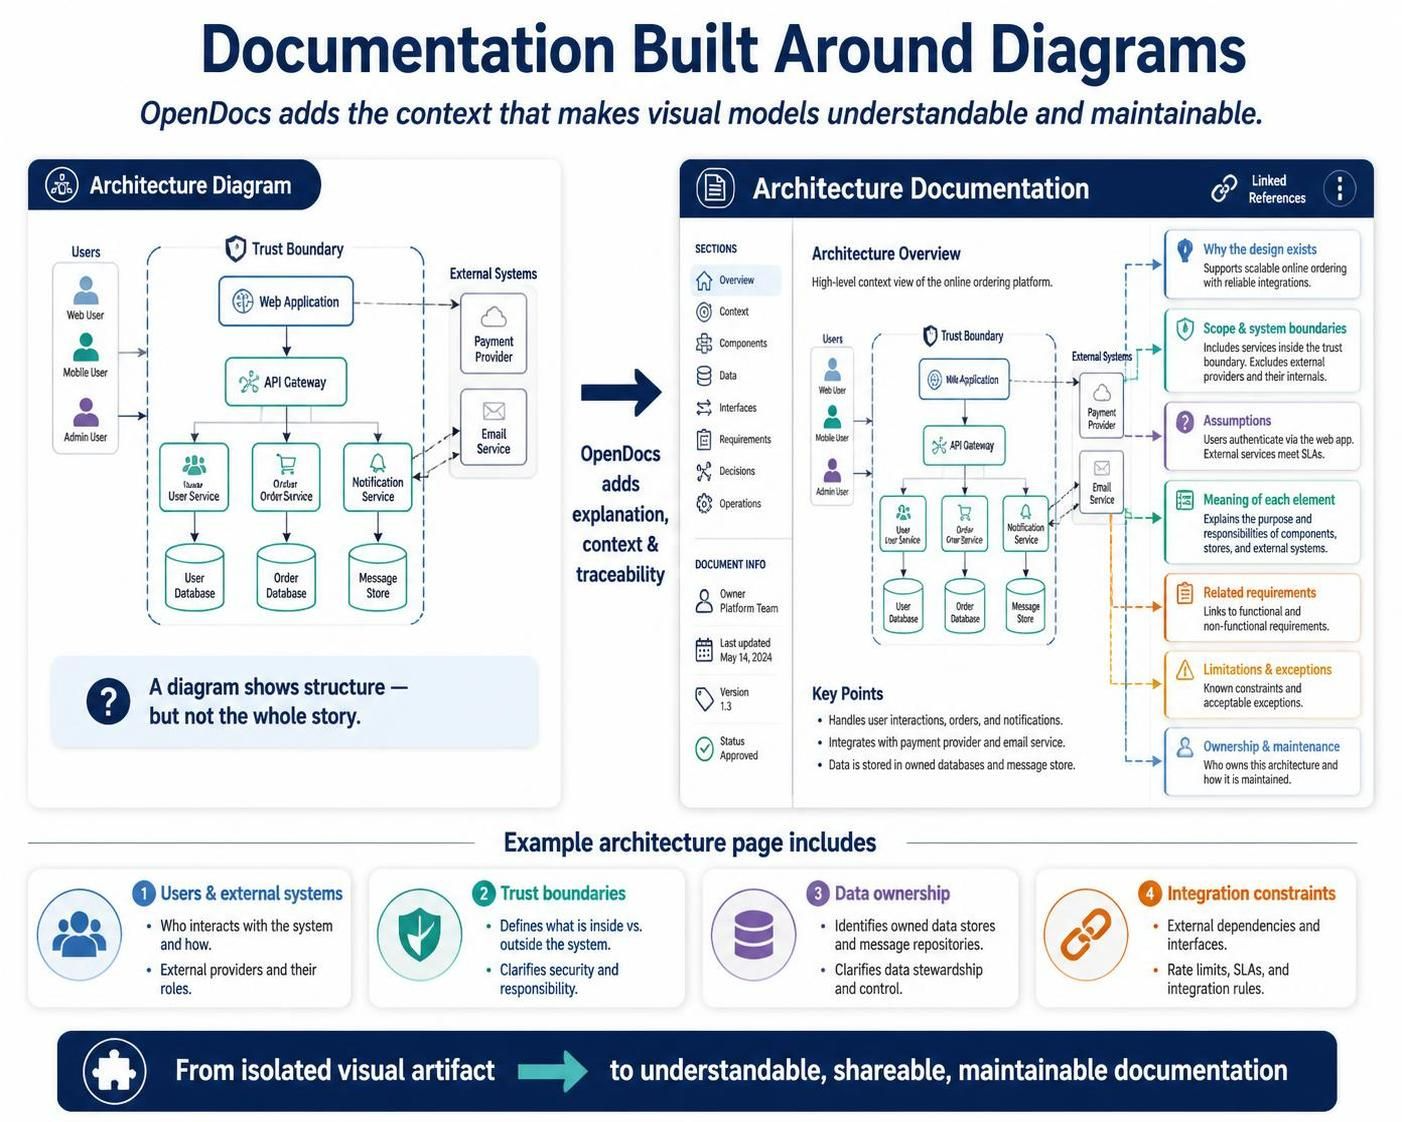
在现代软件工程中,架构图往往被视为一种“孤立”的视觉资产。它们清晰地展示了组件如何连接,但往往缺乏对设计意图、信任边界或数据所有权的解释。OpenDocs 的核心理念正是为了解决这一痛点——它不仅仅是生成图表的工具,而是一个将视觉模型与详尽的解释性文本相结合的平台。
本教程将深入探讨 OpenDocs 如何通过“基于图表的文档”(Documentation Built Around Diagrams)这一核心能力,将一张简单的架构图转化为一份包含上下文、假设、限制和所有权的完整技术文档。我们将使用 Visual Paradigm 中的 OpenDocs 功能作为示例,逐步拆解这一架构。
1. 核心概念:为什么图表本身不够?
传统的架构图(例如使用 PlantUML 或 Visio 绘制的 C4 模型)通常只回答了“系统是如何构建的”这一问题。然而,对于维护者、审计员或新加入的开发团队来说,这远远不够。OpenDocs 强调,一个完整的架构描述必须回答以下七个关键问题,而这些通常是图表本身无法直接表达的:
- 设计存在的理由 (Why): 为什么这个系统要这样设计?它支持什么业务目标?
- 范围与边界 (Scope): 哪些部分属于我们的系统?哪些是外部依赖?
- 假设 (Assumptions): 我们在设计时假设了什么前提条件(如网络延迟、SLA 等)?
- 元素含义 (Meaning): 图中的特定图标或连接线具体代表什么业务逻辑?
- 需求追溯 (Requirements): 哪些具体的功能需求驱动了当前的架构设计?
- 限制与例外 (Limitations): 系统的已知缺陷、性能瓶颈或合规性限制是什么?
- 所有权与维护 (Ownership): 谁负责维护这个组件?数据归谁所有?
2. 实践案例:在线订购平台架构
为了演示 OpenDocs 如何将上述概念落地,我们构建一个典型的在线订购平台的架构场景。在这个场景中,我们将对比“纯图表视图”和“OpenDocs 增强视图”的区别。
2.1 基础架构定义
首先,我们需要定义系统的基础组件。这通常包含用户、核心业务服务、数据存储以及外部的第三方服务。以下是基于 Visual Paradigm 的 C4 模型风格的架构代码定义:
@startuml
title Online Ordering Platform Architecture

boundary "Trust Boundary" as TB {
    component "Web Application" as App
    component "API Gateway" as Gateway
    component "User Service" as UserService
    component "Order Service" as OrderService
    component "Notification Service" as NotifyService

    database "User Database" as UserDB
    database "Order Database" as OrderDB
    database "Message Store" as MsgStore
}

person "Web User" as User
person "Admin User" as Admin
person "Mobile User" as Mobile

system "Payment Provider" as PayExt
system "Email Service" as EmailExt

User --> App
Mobile --> App
Admin --> App

App --> Gateway
Gateway --> UserService
Gateway --> OrderService
Gateway --> NotifyService

UserService --> UserDB
OrderService --> OrderDB
NotifyService --> MsgStore

Gateway ..> PayExt
NotifyService --> EmailExt

@enduml
在传统的绘图工具中,这只是一张图。但通过 OpenDocs,这张图成为了文档的索引,而真正的价值在于其右侧的文本描述。
2.2 增强文档:赋予图表生命
当我们将上述图表导入 OpenDocs 时,系统会自动生成一个包含多个维度的详细页面。以下是对各个关键部分的深度解析:
A. 用户与外部系统 (Users & External Systems)
图表展示了用户流向,但 OpenDocs 文档会明确定义交互的协议和角色。
- Web User: 通过 HTTPS 协议访问 Web 应用。
- Mobile User: 通过 REST API 与 API Gateway 通信。
- Admin User: 拥有管理权限,直接访问管理后台。
B. 信任边界 (Trust Boundaries)
这是架构安全的关键。OpenDocs 允许我们在文档中明确标注虚线框内的组件属于受信任区域,而框外的组件则是不可信的。
- 内部组件: Web 应用、API 网关、微服务及数据库均位于受信任边界内。
- 外部依赖: 支付提供商和邮件服务位于边界之外,需要额外的安全校验。
C. 数据所有权 (Data Ownership)
图表显示了数据流向,但文档明确了“数据主权”。
- User Database: 由平台团队全权拥有,包含用户 PII 信息。
- Order Database: 平台核心资产,用于记录交易历史。
- Message Store: 用于异步解耦,可能使用开源消息队列。
D. 集成约束 (Integration Constraints)
这部分解释了系统间交互的技术限制。
- 支付集成: 必须支持 PCI-DSS 标准。
- 邮件服务: 遵循 SMTP 协议,并需处理退信逻辑。
- SLA: 外部服务需满足 99.9% 的可用性。
3. 技术实现:从图表到文档的映射
OpenDocs 的核心在于将图表中的元素(Nodes/Edges)与文档中的特定章节(Sections)进行语义映射。这种映射通常通过元数据(Metadata)或特定的注释语法来实现。
在 Visual Paradigm 中,我们可以通过特定的注解语法来定义这些上下文信息。例如,为整个系统定义“设计理由”,或者为特定组件定义“维护者”。
@startuml
' 定义系统元数据
title Online Ordering Platform Architecture

' 定义系统的设计理由和假设
' 注意:这些注解不会显示在图中,但会生成文档内容
!pragma OpenDocs "Why" "Supports scalable online ordering with reliable integrations."
!pragma OpenDocs "Assumptions" "Users authenticate via the web app. External services meet SLAs."

' 定义信任边界
boundary "Trust Boundary" as TB {
    component "Web Application" as App
    component "API Gateway" as Gateway

    ' 为组件定义具体的维护者和数据所有权
    !pragma OpenDocs "Owner" "Platform Team"
    !pragma OpenDocs "DataOwnership" "Internal"
}

' 定义外部系统
system "Payment Provider" as PayExt
system "Email Service" as EmailExt

' 定义依赖关系
App --> Gateway
Gateway ..> PayExt
@enduml
通过这种方式,工具能够自动提取这些非视觉信息,并将其组织成结构化的文档页面。
4. 总结:可维护性的飞跃
通过 OpenDocs,我们不再仅仅是在绘制一张静态的图片。我们正在创建一个“活”的架构文档。这种文档具备以下特征:
- 可解释性 (Explainable): 读者无需猜测图中的符号含义,文档提供了明确的定义。
- 可追溯性 (Traceable): 每一个设计决策都可以追溯到具体的业务需求。
- 可维护性 (Maintainable): 当系统发生变化时,文档与图表同步更新,避免了文档过期的问题。
最终,OpenDocs 将我们的工作重心从“绘制漂亮的图表”转移到了“构建清晰、可理解的系统架构”上。